Conformitate NIS 2 · Obligatoriu legal
Ești obligat să respecți NIS 2? Te ajutăm să fii conform, fără bătăi de cap.
Directiva NIS 2 este lege în România (OUG 155/2024 și Legea 124/2025). Openvision te aduce la conformitate: audit, implementarea măsurilor, responsabil NIS 2 și raportare către DNSC.
Verifică-ți conformitatea gratuitVezi pașii NIS2 într-o schemăNIS2 pe scurt
Tot drumul până la conformitate, într-o singură schemă
Șapte pași, de la „ni se aplică?” la conformitate continuă. Apăsați pe un pas ca să vedeți ce faceți, ce trimiteți la DNSC și până când.
1. Verificați dacă vi se aplică
Trei întrebări: în ce domeniu activați (Anexele 1 și 2 din OUG 155/2024), cât de mare e firma (socotită cu tot grupul: de la 50 de angajați sau 10 mil. € în sus) și dacă oferiți servicii care intră indiferent de mărime.
- Instrument
- Instrumentul NIS2@RO v2.3 — fișierul DNSC, completat pe calculatorul dvs.; ghidul DNSC pentru „efectul perturbator”
- Ce trimiteți
- nimic
- Ce primiți
- răspunsul: intrați sau nu. Dacă nu, păstrați fișierul ca dovadă pentru un eventual control.
- Termen
- acum; refaceți la orice schimbare de activitate sau de mărime
Termenele curg de la data la care primiți decizia DNSC. Actualizat la 19 octombrie 2026, după paginile oficiale DNSC (Înregistrare entități, Obligațiile entităților înregistrate, Legislație). DNSC poate schimba oricând formularele, versiunile instrumentelor și termenele — verificați dnsc.ro înainte de a trimite ceva.
Ce este NIS 2
O obligație legală de securitate cibernetică
NIS 2 (Directiva UE 2022/2555), transpusă în România prin OUG 155/2024 și Legea 124/2025, ridică standardul de securitate cibernetică pentru companii. Impune măsuri concrete de protecție, un responsabil dedicat și raportarea incidentelor către DNSC. Nu e opțională — neconformitatea atrage sancțiuni.
Cui se aplică
Entități esențiale și importante
Se aplică entităților esențiale și importante din sectoare precum energie, transport, sănătate, apă, infrastructură digitală, administrație publică, producție, servicii IT și altele — de regulă companii mijlocii și mari, dar și firme mai mici din sectoare critice. Dacă nu ești sigur dacă intri sub incidența NIS 2, îți spunem noi, gratuit.
Obligațiile tale
Ce trebuie să faci pentru conformitate
Responsabil NIS 2
Numești (intern sau externalizat) un responsabil pentru securitatea rețelelor și informației.
Evaluare de risc
Analiză de risc de securitate cibernetică și autoevaluare a nivelului de maturitate.
Măsuri tehnice
Politici de securitate, control acces, backup, criptare, MFA, management vulnerabilități.
Raportare incidente
Notificarea incidentelor semnificative către DNSC în termenele legale.
Înregistrare la DNSC
Înscrierea entității în registrul DNSC și documentația justificativă. Pagina oficială de înregistrare →
Conformitate continuă
Monitorizare, testare periodică și actualizarea măsurilor pe măsură ce apar riscuri noi.
Neconformitatea poate atrage amenzi de până la 300.000 RON (entități importante) sau 500.000 RON (entități esențiale), respectiv până la 1,4%–2% din cifra de afaceri netă. Riscul reputațional și operațional se adaugă la cel financiar.
Cum te ajută Openvision
De la audit la conformitate continuă
Audit de conformitate NIS 2
Evaluăm unde te afli față de cerințe și ce lipsește — clar, în limbaj de business.
Plan & implementare
Implementăm măsurile tehnice și organizatorice: politici, MFA, backup, monitorizare, control acces.
Responsabil NIS 2 externalizat
Preluăm rolul de responsabil și relația cu DNSC, inclusiv raportarea incidentelor.
Monitorizare & conformitate continuă
Monitorizăm non-stop, testăm periodic și menținem documentația la zi.
Pașii NIS2, pe scurt
De la „ni se aplică?” la conformitate: ce trimiteți la DNSC și ce primiți înapoi
Conformitatea NIS2 nu are un singur termen, ci un lanț de pași. Primii doi — verificarea încadrării și notificarea — îi faceți singuri, acum. Restul termenelor curg de la decizia DNSC de înscriere în registru („ziua 0”): de la decizie până la planul de remediere sunt aproximativ 150 de zile.
Cadrul legal: Directiva (UE) 2022/2555, OUG 155/2024 aprobată prin Legea 124/2025, ordinele DNSC 1/2025 (notificarea), 2/2025 (nivelul de risc), 3/2025 (supraveghere și control) și 1/2026 (măsurile de securitate și autoevaluarea maturității, M. Of. nr. 712 din 27 august 2026). Lista oficială: dnsc.ro › Legislație.
Verificați dacă vi se aplică NIS2
Răspundeți la trei întrebări: domeniul (Anexele 1 și 2 din OUG 155/2024), mărimea firmei socotită împreună cu grupul (de la 50 de angajați sau 10 mil. € cifră de afaceri în sus) și serviciile speciale care intră indiferent de mărime (DNS, registre de domenii, servicii de încredere, comunicații publice, furnizor unic al unui serviciu esențial). Dacă nu vă încadrați, nu trimiteți nimic, dar păstrați fișierul ca dovadă pentru un eventual control.
Vă notificați la DNSC
Generați formularul de notificare exclusiv în Platforma NIS2@RO sau, dacă platforma nu este disponibilă, cu Instrumentul NIS2@RO v2.3. Îl salvați PDF, îl semnează administratorul (semnătură electronică calificată dacă îl trimiteți pe email) și îl trimiteți la evidenta@dnsc.ro, împreună cu documentele justificative — sau pe hârtie, la sediul DNSC (str. Italiană nr. 22, sector 2, București). Dacă notificarea s-a făcut fără cont pe platformă, trebuie să vă creați cont când platforma devine disponibilă.
Atenție la termen: termenul inițial pentru firmele care erau deja în domeniu a expirat în septembrie 2025. Dacă vă încadrați și nu ați notificat, sunteți deja în întârziere — notificați acum; prima amendă NIS2 dată de DNSC (50.000 lei, septembrie 2026) a fost pentru o notificare făcută după termen.
0
DNSC vă înscrie în registru
Decizia DNSC spune dacă sunteți entitate esențială sau importantă și vine în cel mult 60 de zile (esențiale) sau 150 de zile (importante) de la notificare. De la data la care primiți decizia curg toate termenele următoare. În 30 de zile numiți responsabilul cu securitatea rețelelor și sistemelor informatice — poate fi și un furnizor extern.
Evaluarea nivelului de risc
Un chestionar cu punctaj, după metodologia DNSC. Scorul vă așază pe un nivel — bază (0–99 de puncte), important (100–199) sau esențial (200+) — iar nivelul stabilește câte dintre cele 218 măsuri din Ordinul DNSC 1/2026 trebuie să aplicați. Raportul PDF se semnează de administrator și se trimite la evidenta@dnsc.ro (sau pe hârtie).
Autoevaluarea maturității
Pentru fiecare măsură dați două note de la 1 la 5 — aveți un document aprobat? se aplică în practică? — justificate cu dovezi. Pragul de trecere: 2,5 la nivelul bază, 3 la important, 3,5 în total și 3 pe fiecare categorie la esențial. Raportul îl semnează conducerea și se trimite la evidenta@dnsc.ro împreună cu fișierul Excel din care a fost generat.
Planul de remediere
Numai dacă nu atingeți pragul: pentru fiecare lipsă scrieți ce faceți, cine răspunde, până când și cu ce buget. Îl aprobă conducerea, iar termenele din el devin angajamente pe care DNSC le poate verifica. Entitățile esențiale îl trimit la DNSC.
Conformitate continuă
Incidentele grave se raportează prin platforma PNRISC: avertizare în 24 de ore, notificare în 72 de ore, raport final într-o lună. Auditul oficial se face doar cu un auditor atestat DNSC (un audit ISO 27001 nu îl înlocuiește), autoevaluarea se repetă anual, iar DNSC poate face controale și cere informații (Ordinul DNSC 3/2025).
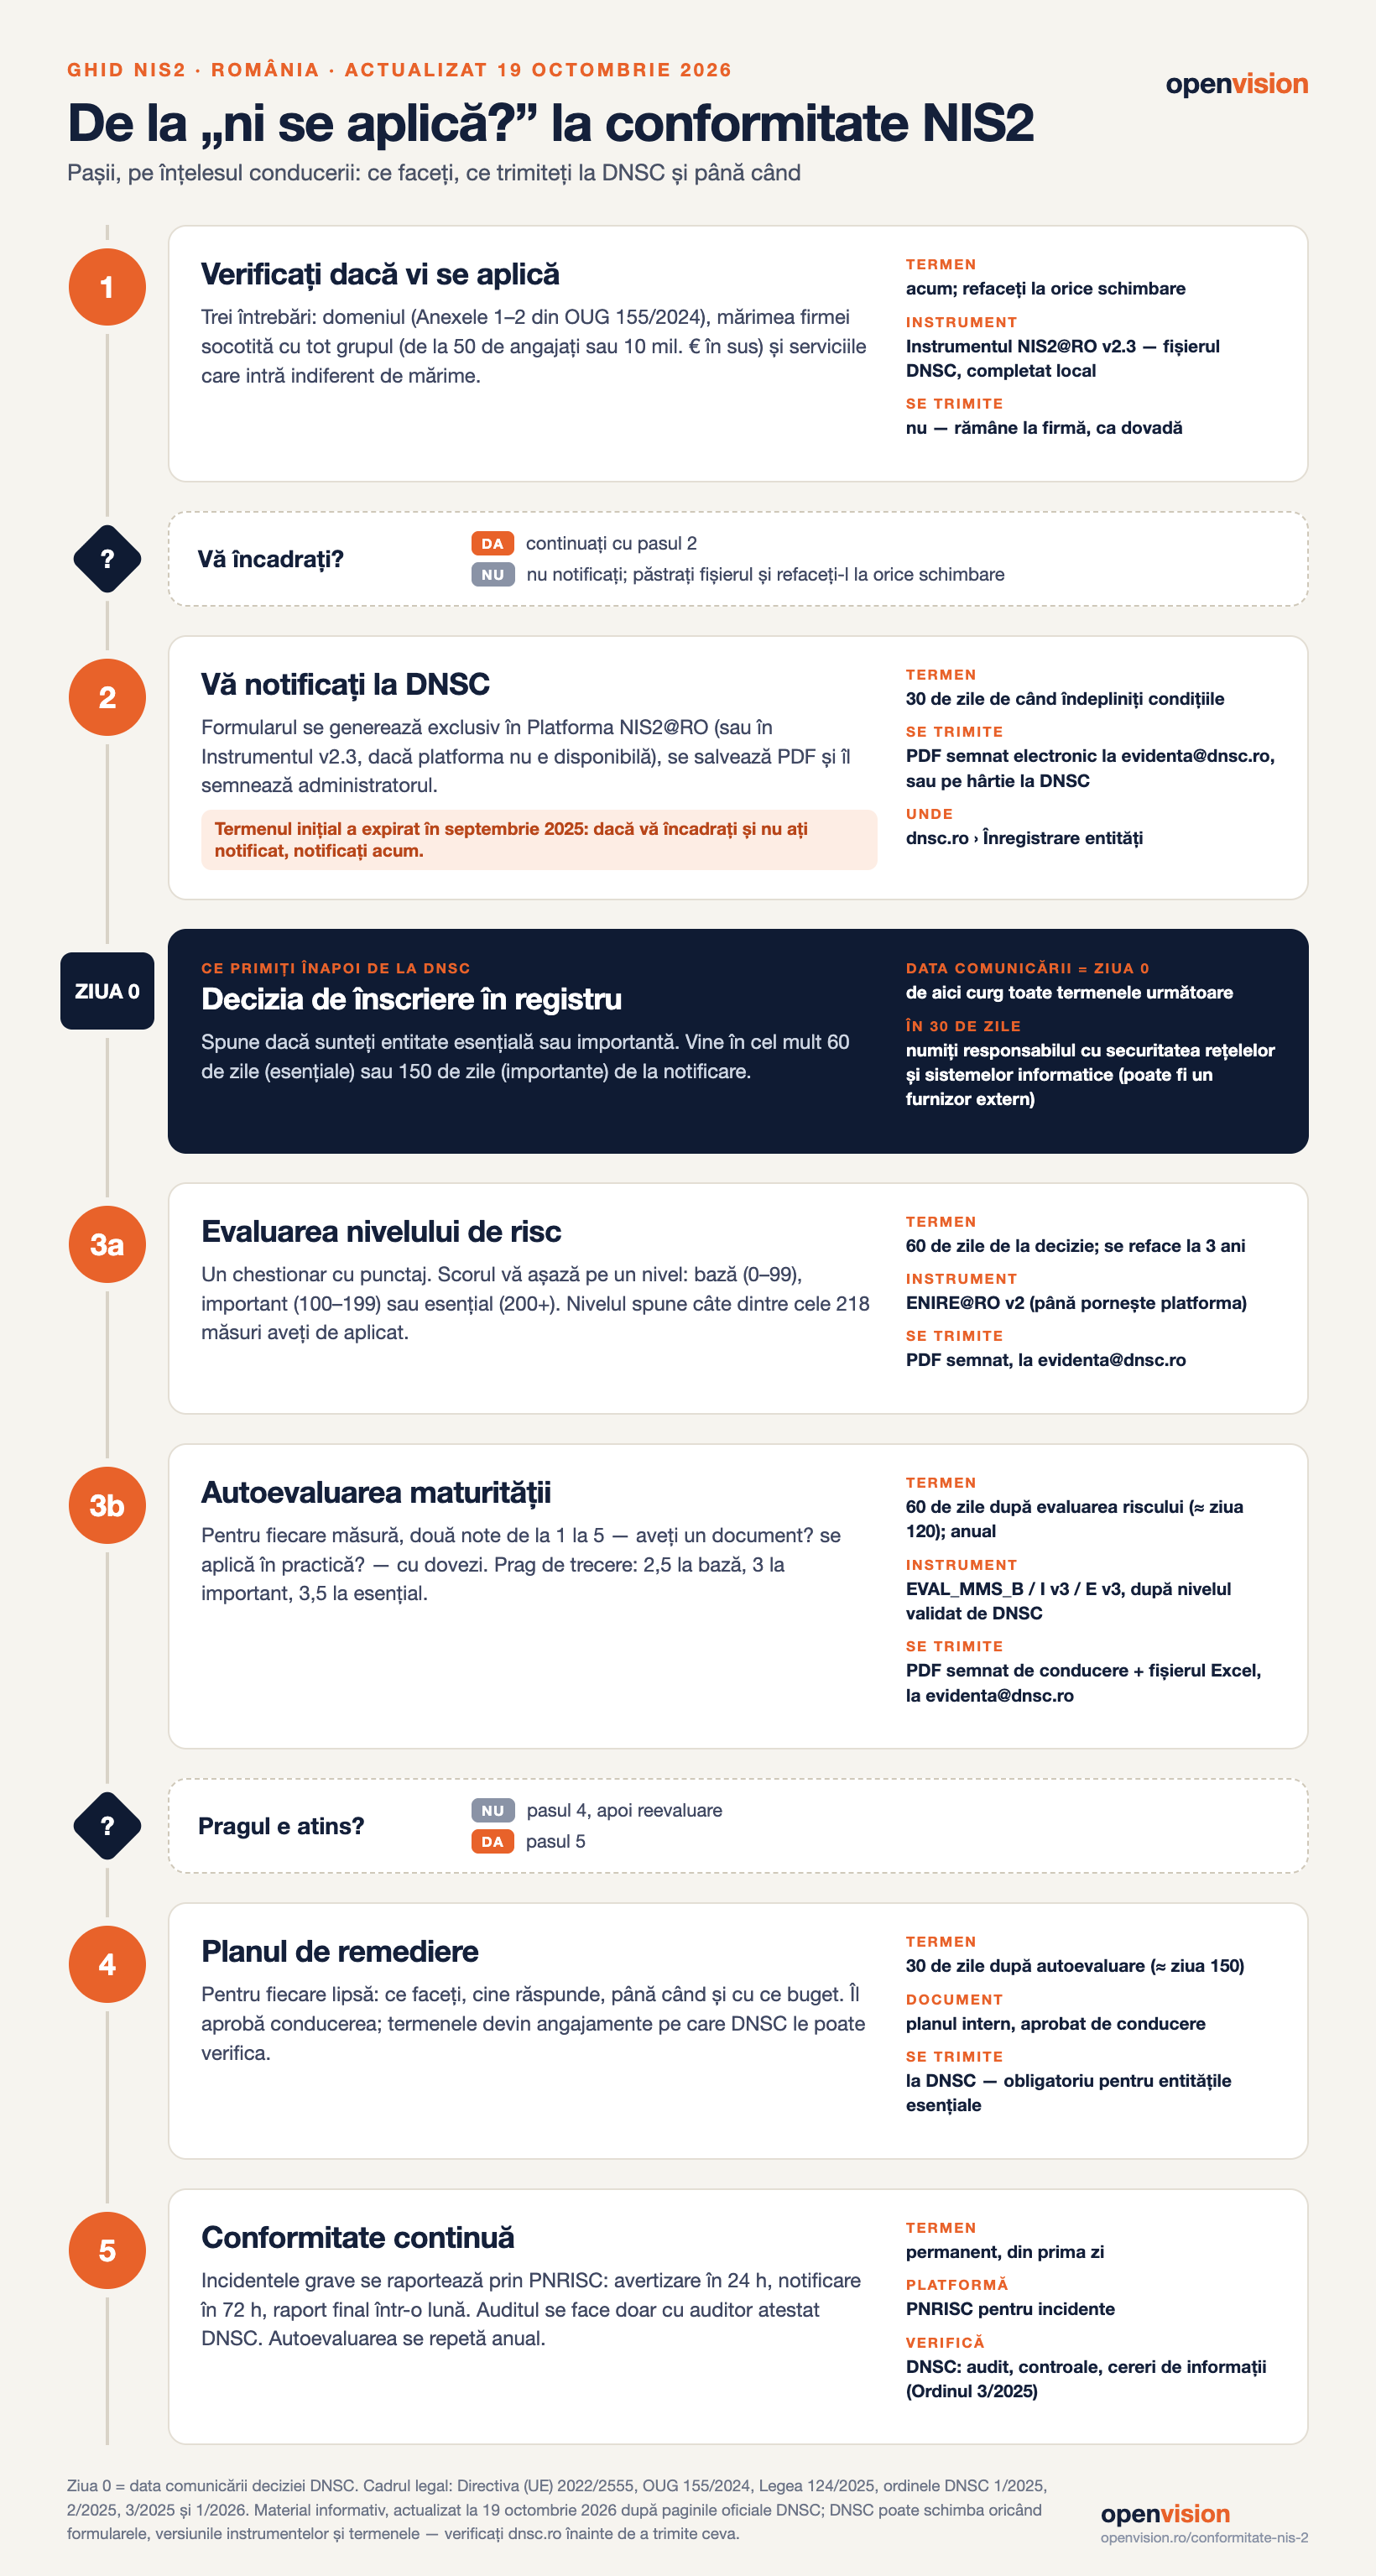
Schema completă: ce faceți, ce trimiteți și ce primiți înapoi de la DNSC, actualizată la 19 octombrie 2026. Clic pe imagine pentru varianta mare.
Verificare rapidă: intrați sub NIS2?
Trei întrebări, un rezultat orientativ. Răspunsurile rămân în browserul dvs. — nu se trimit nicăieri.
1. În ce domeniu activați?
2. Cât de mare e firma, socotită împreună cu grupul?
3. Oferiți servicii DNS, registru de domenii, servicii de încredere, rețele sau servicii publice de comunicații, sunteți furnizor unic al unui serviciu esențial sau entitate critică?
Rezultatul e orientativ și nu înlocuiește verificarea oficială în Instrumentul NIS2@RO; categoria finală o stabilește decizia DNSC. Actualizat la 19 octombrie 2026, după paginile oficiale DNSC (Înregistrare entități, Obligațiile entităților înregistrate, Legislație). DNSC poate schimba oricând formularele, versiunile instrumentelor și termenele — verificați dnsc.ro înainte de a trimite ceva.
Ce verifică DNSC
Ordinul DNSC 1/2026 are un catalog de 218 măsuri, pe trei niveluri cumulative (bază, important, esențial) și șase funcții. Pe înțelesul conducerii:
- Guvernare: o politică de securitate aprobată de conducere, roluri clare, instruirea conducerii, buget.
- Identificare: lista echipamentelor și aplicațiilor, analiza riscurilor, furnizorii critici și clauzele de securitate din contracte.
- Protecție: acces cu MFA, criptare, actualizări, configurare sigură, instruirea angajaților.
- Detecție: jurnale centralizate, monitorizare și alertare.
- Răspuns: procedura de incident, escaladare, raportarea la DNSC în 24 / 72 de ore.
- Recuperare: backup testat și separat, plan de continuitate și de recuperare.
Entitățile financiare care intră sub DORA aplică măsurile DORA, dar se înregistrează la DNSC.
Ce riscați
| Abatere | Esențială | Importantă |
|---|---|---|
| neînregistrarea la termen | 1.500 – 500.000 lei | 1.000 – 300.000 lei |
| neraportarea sau neremedierea incidentelor | 1.500 – 500.000 lei | 1.000 – 300.000 lei |
| încălcarea măsurilor de securitate | până la 10 mil. € sau 2% din cifra de afaceri mondială | până la 7 mil. € sau 1,4% din cifra de afaceri mondială |
Conducerea răspunde personal pentru aprobarea măsurilor. Prima amendă NIS2, anunțată de DNSC la 30 septembrie 2026, a fost de 50.000 de lei, pentru o notificare făcută după termen.
Greșeli frecvente
- „Suntem prea mici.” Mărimea se calculează cu firmele din grup, iar unele servicii intră indiferent de mărime.
- „Așteptăm să ne caute DNSC.” Notificarea e obligația firmei; termenul inițial a trecut în septembrie 2025, iar întârzierea se amendează.
- Așteptarea deciziei fără pregătire. 60 de zile sunt puține pentru o evaluare cu dovezi; inventarul și politicile se pot pregăti dinainte.
- Note fără dovezi. O politică aprobată, dar neaplicată, nu trece pragul la implementare.
- Autoevaluarea făcută o singură dată. Se reface anual și se semnează de conducere.
- Confuzia dintre autoevaluare și audit. Autoevaluarea o face firma; auditul oficial, doar un auditor atestat DNSC.
- Furnizorii IT lăsați deoparte. Lanțul de aprovizionare e o măsură obligatorie, cu clauze de securitate în contracte.
Surse
- DNSC — Înregistrare entități (formularul de notificare, Instrumentul NIS2@RO v2.3, ghidul efectului perturbator)
- DNSC — Obligațiile entităților înregistrate (ENIRE@RO v2, EVAL_MMS_B / I / E)
- DNSC — Legislație (OUG 155/2024, Legea 124/2025, ordinele 1/2025, 2/2025, 3/2025)
- Ordinul DNSC 1/2026 — măsurile de securitate (218 controale) și metodologia de autoevaluare a maturității
- Metodologia de autoevaluare a maturității (praguri 2,5 / 3 / 3,5)
- Wolf Theiss: termenele de înregistrare și de evaluare a riscului
- Awarely: prima amendă NIS2 (notificare după termen)
Actualizat la 19 octombrie 2026, după paginile oficiale DNSC (Înregistrare entități, Obligațiile entităților înregistrate, Legislație). DNSC poate schimba oricând formularele, versiunile instrumentelor și termenele — verificați dnsc.ro înainte de a trimite ceva.
Descarcă checklist-ul de conformitate NIS 2
23 de puncte, pe pașii DNSC din 2026: încadrare și notificare, nivelul de risc, autoevaluarea maturității, planul de remediere, măsurile din Ordinul DNSC 1/2026 și raportarea incidentelor. Lași numele și emailul, iar PDF-ul se descarcă imediat; ți-l trimitem și pe email.
Pentru pasul 1 (încadrare și notificare) folosiți fișierul oficial DNSC, Instrumentul NIS2@RO v2.3 — îl descărcați direct de pe dnsc.ro, ca să aveți mereu versiunea în vigoare; noi nu îl redistribuim.
Folosim datele doar ca să-ți trimitem checklist-ul și, dacă ne ceri, evaluarea încadrării. Politica GDPR
Verifică-ți conformitatea NIS 2 — gratuit
Completează formularul și îți spunem dacă intri sub incidența NIS 2, unde ești acum și ce pași urmează. Fără obligații.
Peste 20 de ani de experiență IT · Partener de încredere din 2004 · București & Ilfov.
Cere evaluarea NIS 2
Îți răspundem imediat.
Informațiile de pe această pagină au caracter general și de prezentare a serviciilor Openvision Data SRL și nu constituie consultanță juridică. Pentru situația specifică a companiei tale, oferim o evaluare individuală.
Str. Elena Clucereasa 2, Sector 1, București
J23/4326/2023 · RO16028466