Kingston explică criptarea software și hardware
Criptarea transformă datele într-o formă care nu poate fi citită fără cheia corectă. Pe un laptop pierdut sau pe un stick USB uitat într-o sală de ședințe, ea face diferența dintre un incident banal și o scurgere de date care poate trebui raportată conform GDPR. Întrebarea practică nu e dacă să criptezi, ci cum: prin software sau prin hardware.
Criptarea software
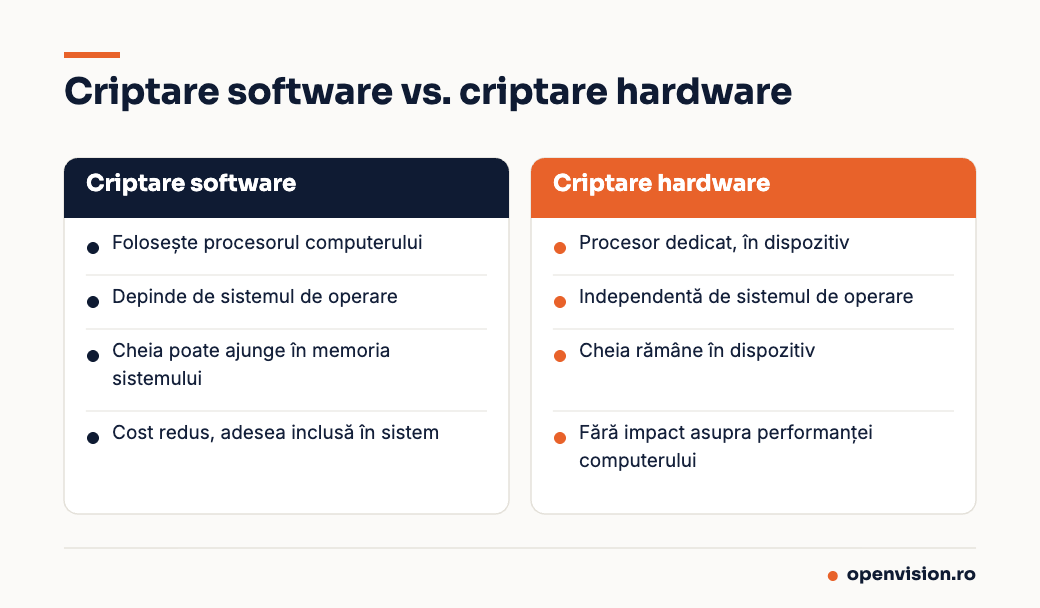
Criptarea software folosește procesorul computerului și un program — de cele mai multe ori chiar componenta inclusă în sistemul de operare, cum ar fi BitLocker în Windows sau FileVault în macOS. Avantajele sunt costul redus și faptul că se poate activa pe echipamentele existente, fără hardware nou.
Limitele vin din același loc: criptarea depinde de sistemul de operare și de starea lui. Cheia sau datele din care se obține ea pot ajunge în memoria sistemului, iar un computer compromis de malware sau configurat greșit slăbește și protecția datelor. Pe echipamentele mai vechi, criptarea poate consuma și din performanță.
Criptarea hardware
Criptarea hardware are loc într-un procesor dedicat, integrat în dispozitiv — de exemplu în unitățile SSD cu autocriptare sau în stick-urile USB criptate. Cheia este generată și păstrată în dispozitiv, nu în computerul la care îl conectezi, iar criptarea funcționează independent de sistemul de operare.
Multe dispozitive cu criptare hardware sunt protejate și împotriva încercărilor repetate de ghicire a parolei: după un număr de încercări greșite, se blochează sau își șterg conținutul. Dezavantajul principal este costul mai mare al echipamentului.
Pe care o alegi
- Laptopurile firmei: criptarea completă a discului, activată și administrată central, cu cheile de recuperare păstrate în afara laptopului. Este minimul rezonabil pentru orice dispozitiv care iese din birou.
- Stick-uri și discuri externe cu date ale clienților: dispozitive cu criptare hardware. Nu depind de computerul la care sunt conectate și rezistă la încercările de a ghici parola.
- Servere și backup-uri: criptare atât pe suportul de stocare, cât și la transfer, cu acces la chei limitat la cei care au nevoie de el.
Oricare ar fi metoda, criptarea funcționează doar dacă e aplicată pe toate dispozitivele și verificată periodic. Un singur laptop necriptat anulează întreaga politică.
Dacă vrei să știi care dintre dispozitivele firmei sunt criptate acum, vezi ce acoperă securitatea cibernetică pentru firme sau suportul și mentenanța IT.
Ai nevoie de suport IT pentru compania ta?
Primești imediat o ofertă personalizată.
Str. Elena Clucereasa 2, Sector 1, București
J23/4326/2023 · RO16028466